本期编译精选。【导语】移动 Android (韩语) 2026年9月22日 11:47日为EST Getty 图像 在 Google 上添加 BGR : 首选来源 Google Discover (韩语)
移动
Android (韩语)
2026年9月22日 11:47日为。EST
Getty 图像
在 Google 上添加 BGR :
首选来源
Google Discover (韩语)
新形式的Android恶意软件最近被Zimperium的安全研究人员发现并揭幕。在Zimperium的博客上发帖,一旦安装并打开,恶意软件随后会请求行政许可,如果给出,它通过一系列开发者工具解锁获得ADB shell权限。从那里,它安装了一个AI代理,在背景中运行,监视你的活动和敏感信息,它通过代理客户端向可能来自中国的远程黑客发送这些信息。
这有很多需要消化的,在引擎盖下还有许多更复杂的事正在发生,但特别令人震惊的是,恶意软件本身一旦被激活,就不会做会让大多数用户知道的事情。它只是运行在背景窃取账户名称,密码,双因子认证代码和其他高度敏感的信息中,包括消息,相片,等等。因此,
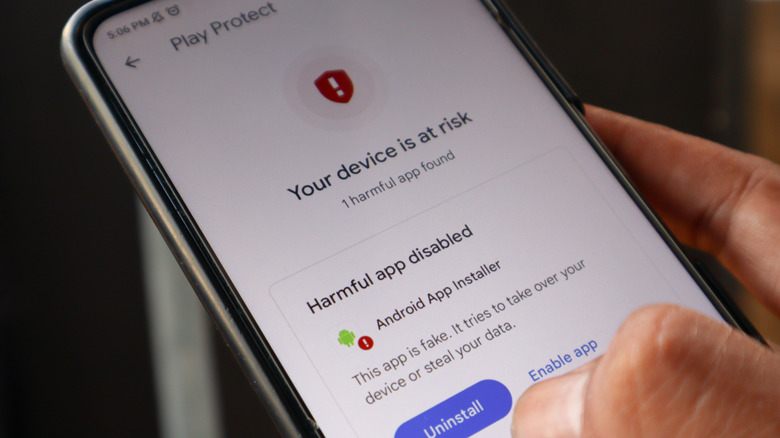
有两个大防守RatHat, 只要你的装置还没有被破坏。因此,它主要是通过模仿(在文字或其他应用软件上用网信)部署的,被称作恶作剧的网络宣传,旨在模仿并看起来像合法的第三方下载网站。因此,例如,你可能会看到一个网站试图模仿Google Play Store. 避免从未知来源安装。因此,避免链接到消息中的应用下载,只有使用官方的Google Play Store app可以减少风险。因此,此外,Google Play Protet等服务或Malwarebytes Mobile Security等病毒工具。因此,应该帮助您在安装任何设备之前捕捉出可能受损的来源。因此,
(编译自 BGR;原文
本文系本站对该英文资讯的编译与转述,非全文翻译;版权归原作者所有。
每天 5 分钟,看懂世界在发生什么
订阅「牛金金天天译站」,每日精选海外科技/AI/文化资讯编译送到你邮箱。非经营性、无广告、可随时退订。
评论